


Marsstein CompliancePlattform
DSGVO-Lücken gefunden, Dokumente entworfen, Freigabe bei Ihnen.
Agenten erfassen Ihre Datenflüsse, entwerfen Verarbeitungsverzeichnis, DSFA und Richtlinien aus Ihren eigenen Daten und listen auf, was noch offen ist. Live für die DSGVO; ISO 27001 und EU AI Act in Vorbereitung.
So funktioniert es
Von Ihrer Website zum freigegebenen Verzeichnis.
Der Agent liest, was Sie schon haben, füllt aus, was die DSGVO verlangt, entwirft die Dokumente und legt Ihnen jedes zur Freigabe vor.
01
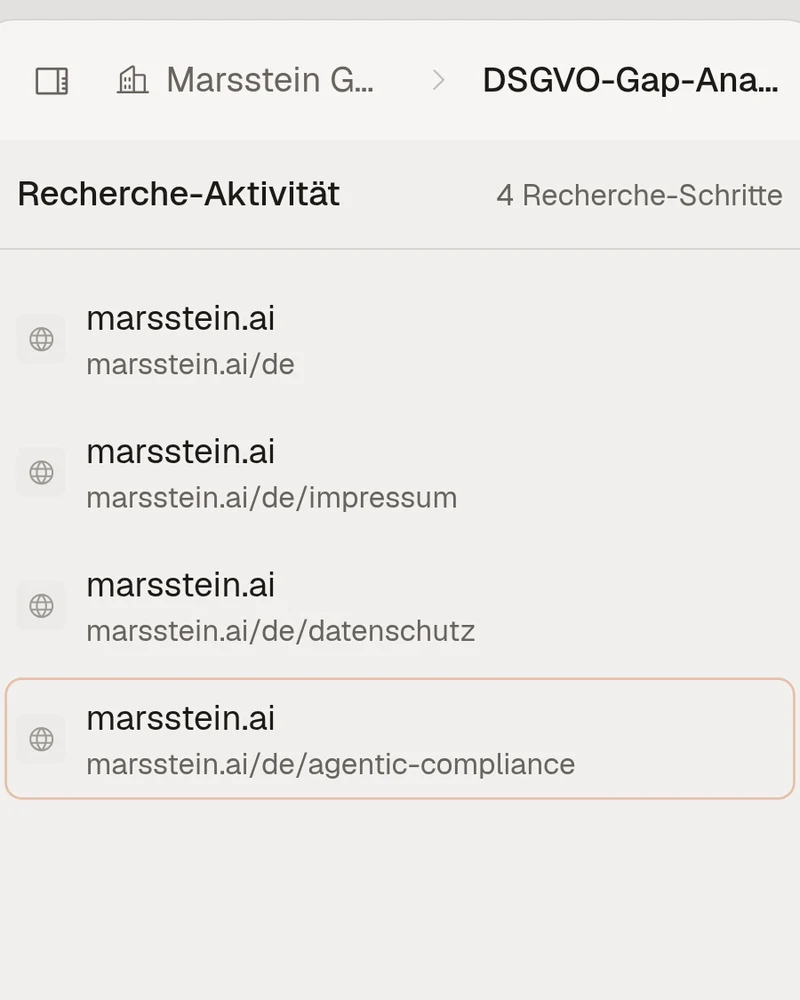
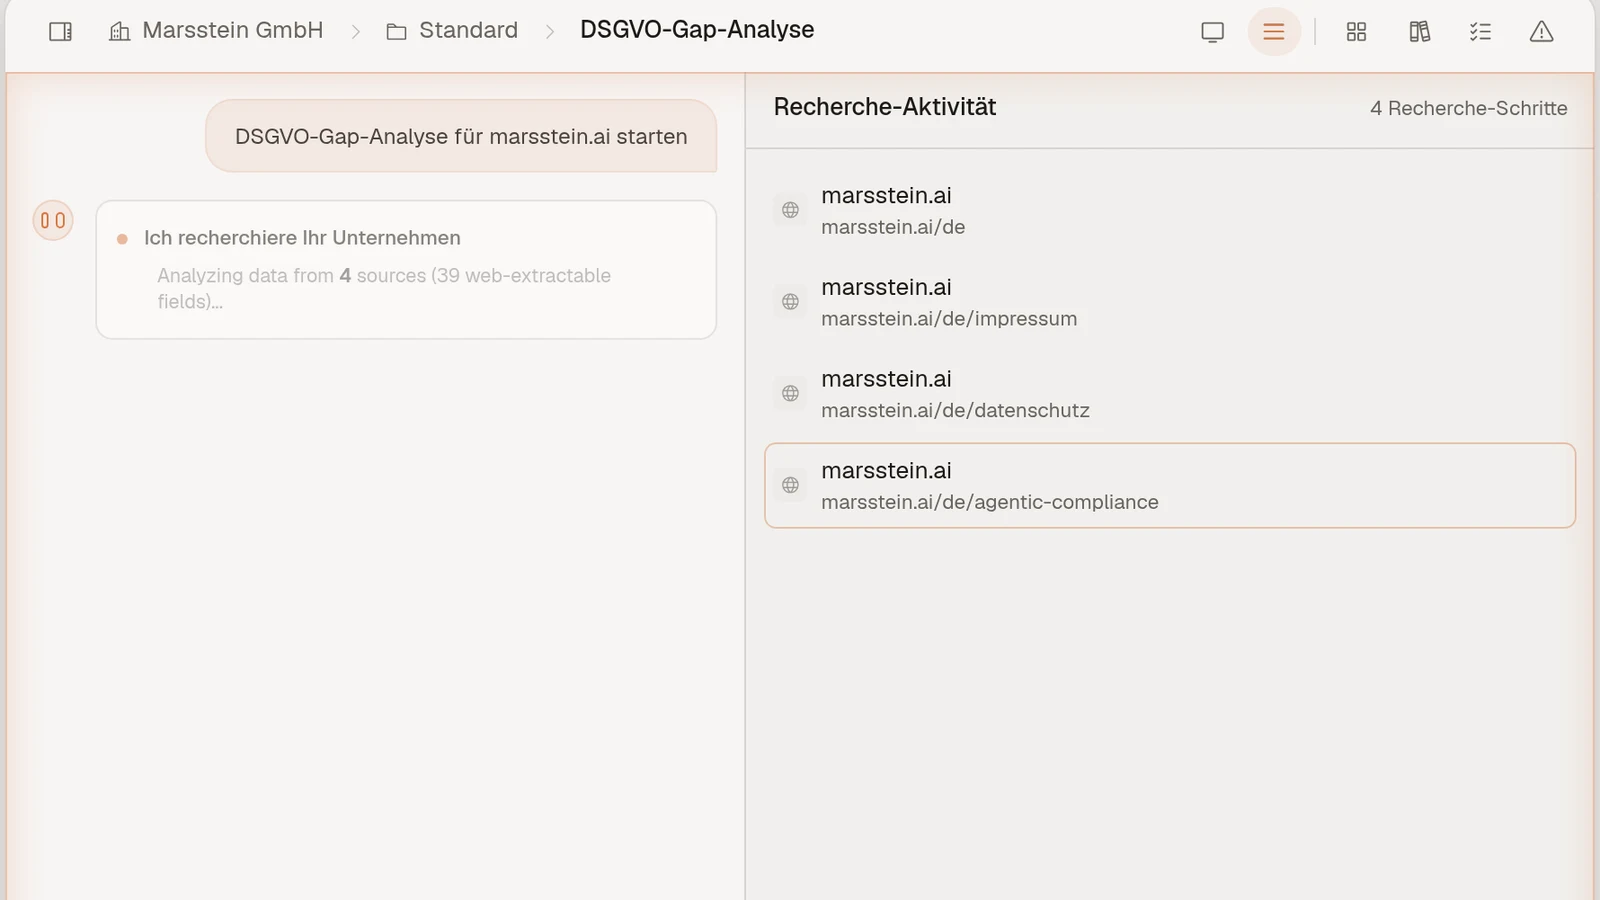
Er recherchiert
Der Agent liest Ihre öffentliche Website und die Dokumente, die Sie hochladen, und listet jede verwendete Seite auf.
02
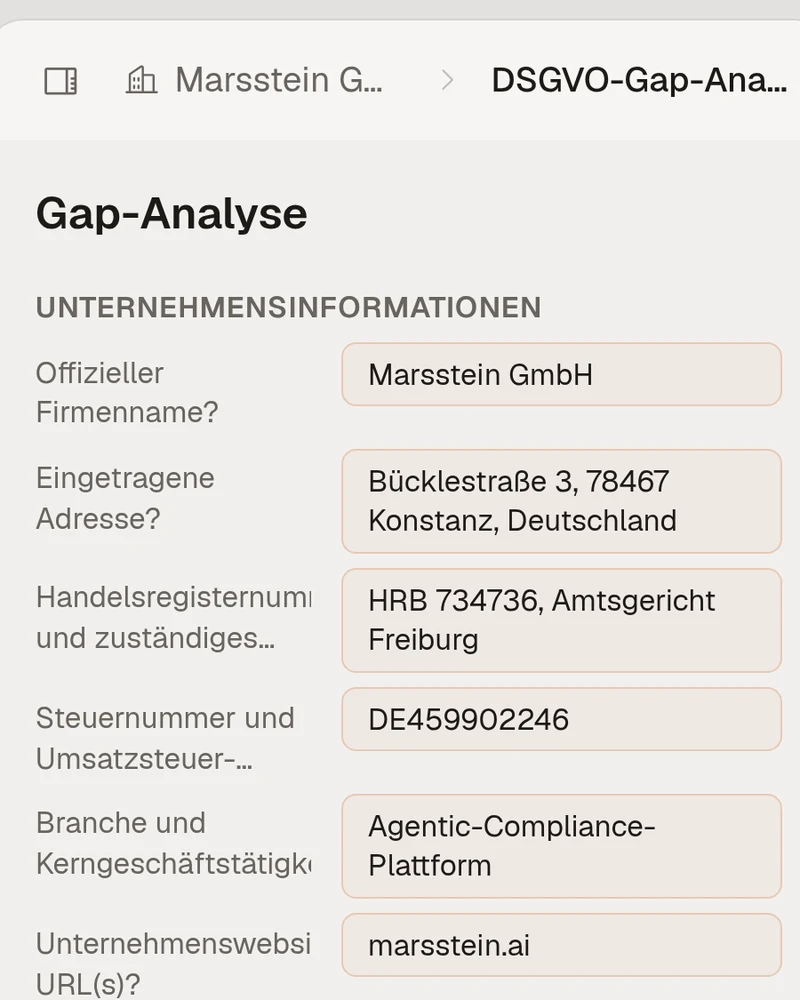
Er füllt die Gap-Analyse vor
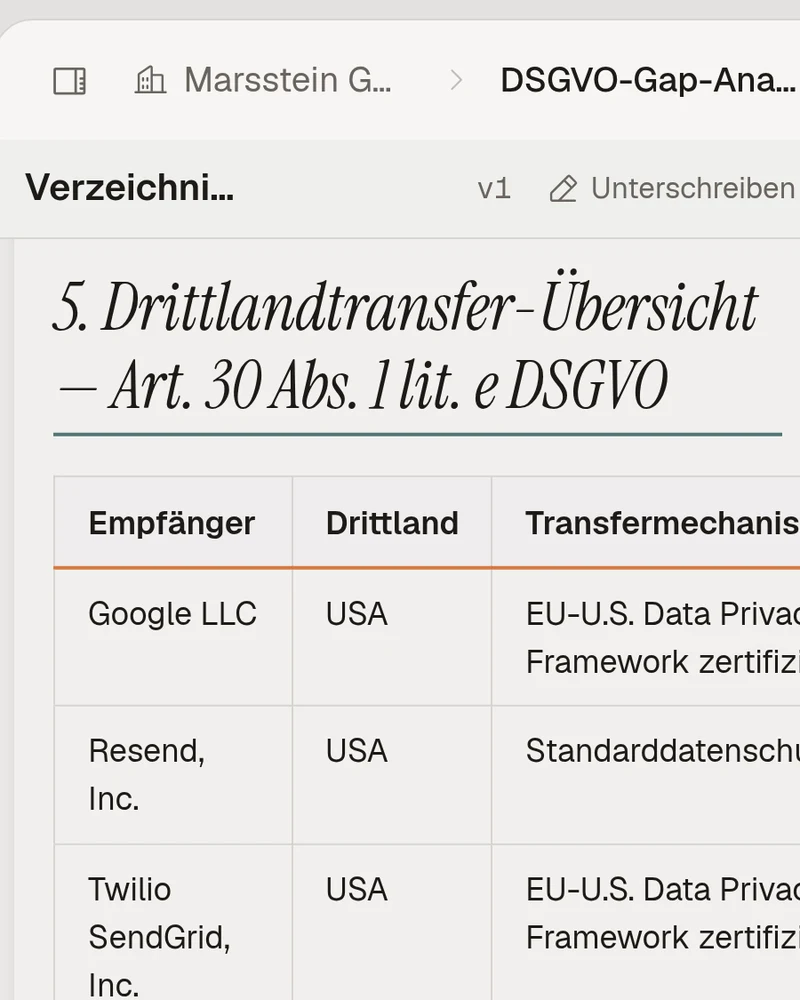
Unternehmensdaten, Datenschutzerklärung, Vertreter und Übermittlungen werden aus dem Gefundenen ausgefüllt. Sie prüfen jede Antwort.
03
Er entwirft die Dokumente
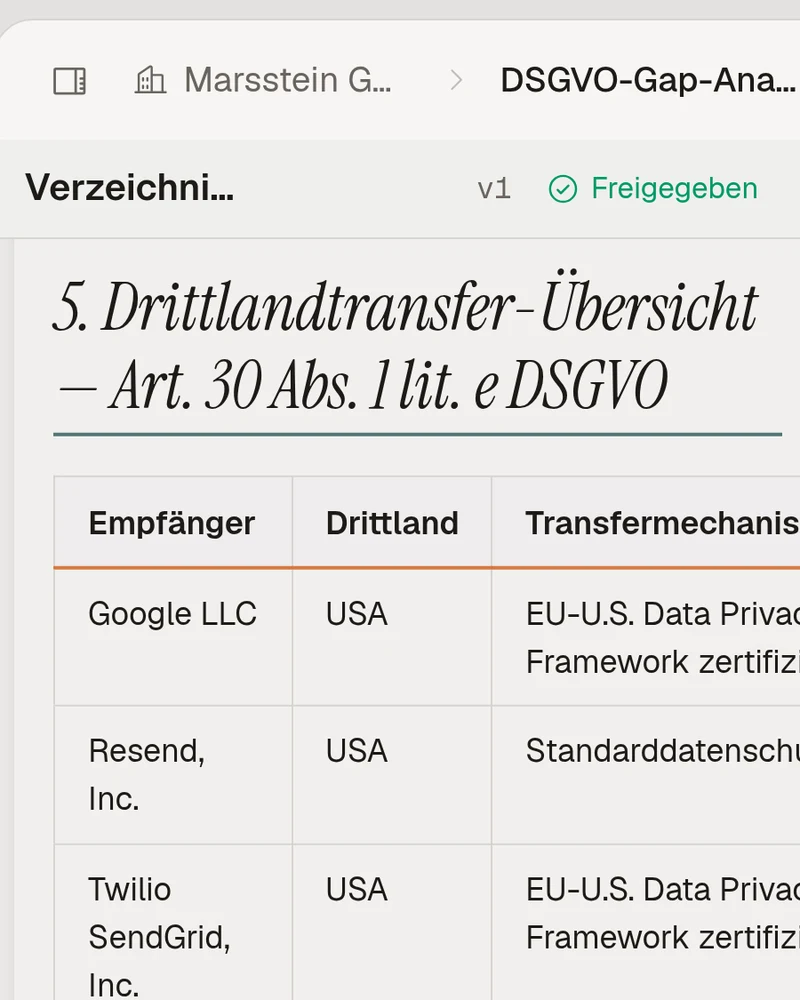
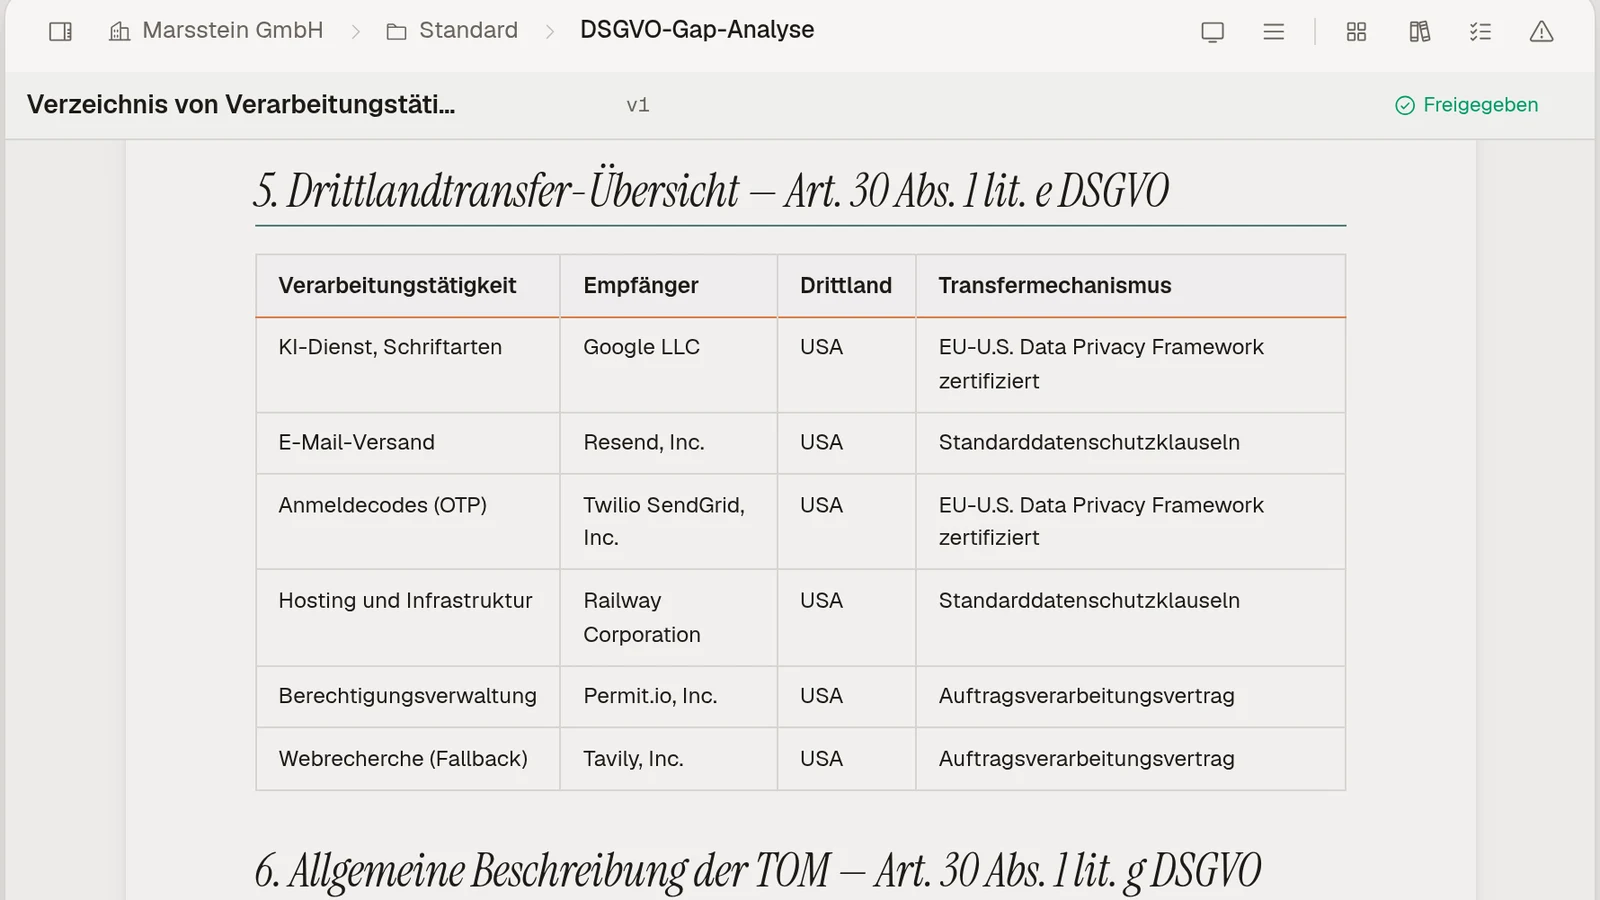
Das Verzeichnis der Verarbeitungstätigkeiten entsteht Abschnitt für Abschnitt, von den Angaben zum Verantwortlichen bis zu den technischen und organisatorischen Maßnahmen.
04
Sie geben frei
Nichts ist final, bevor eine Person aus Ihrem Team es freigibt. Freigegebene Dokumente bleiben mit ihrem Stand in der Bibliothek.


Was die Agenten entwerfen
Die Dokumente, die die DSGVO verlangt.
Jedes beginnt als Entwurf aus Ihren eigenen Angaben und wird erst mit Ihrer Freigabe final.
- DSGVOLive
- ISO 27001In Vorbereitung
- EU AI ActIn Vorbereitung
Verzeichnisse und Bewertungen
- Verzeichnis der Verarbeitungstätigkeiten (Art. 30)
- Datenschutz-Folgenabschätzung (DSFA)
- Transfer Impact Assessment (TIA)
- Interessenabwägung (LIA)
- Grundrechte-Folgenabschätzung (FRIA, EU AI Act)
Verträge
- Auftragsverarbeitungsvertrag (Art. 28)
- Vereinbarung zur gemeinsamen Verantwortlichkeit (Art. 26)
- Standardvertragsklauseln, alle vier Module
- Geheimhaltungsvereinbarung
- Betriebsvereinbarung
Hinweise und Richtlinien
- Datenschutzerklärung
- Cookie-Richtlinie
- Technische und organisatorische Maßnahmen (TOM)
- Löschkonzept
- Verfahren für Betroffenenanfragen
- Einwilligungserklärung
Datenpannen
- Meldung an die Aufsichtsbehörde
- Benachrichtigung der Betroffenen
- Register der Datenpannen
- Notfallplan für Datenpannen
Häufige Fragen
Ihre Frage ist nicht dabei? Fragen Sie uns direkt.
Gespräch vereinbarenWas ist Agentic Compliance?
KI-Agenten, die Ihr Unternehmen recherchieren, die Lücken gegenüber der Regulierung finden und die nötige Dokumentation zur Freigabe entwerfen, statt Werkzeuge, die nur ablegen, was Sie eintippen.
Worin unterscheidet es sich von einem GRC-Dashboard?
Ein GRC-Dashboard ordnet, was Menschen eingeben. Hier finden die Agenten, was zu tun ist, und entwerfen es; Sie prüfen und geben frei.
Ist die KI selbst DSGVO-konform?
Wir dokumentieren unsere eigene Verarbeitung so, wie wir es von Ihnen erwarten: Unsere Datenschutzerklärung nennt jeden Dienst, der personenbezogene Daten verarbeitet, und die Garantie für jede Übermittlung außerhalb der EU. Die KI-Funktionen nutzen die Google Gemini API, und Google verwendet darüber übermittelte Daten nicht zum Training seiner Modelle.
Wie lange dauert der Start?
Melden Sie sich an, lassen Sie den Agenten Ihr Unternehmen recherchieren und die Gap-Analyse vorausfüllen, und prüfen Sie die ersten Entwürfe mit unserem Team. Wie lange das dauert, hängt von Ihrem Unternehmen ab; den Plan legen wir gemeinsam fest.
Außerdem von Marsstein
 Service
Marsstein AEON
Gesichter und Kennzeichen in Kameradaten aus Fahrzeugen und Robotern, in der EU maskiert, mit Nachweis pro Datei.
Mehr erfahren Service
Marsstein EIRA
ISA-Validierung nach Delegierter Verordnung (EU) 2021/1958: Geschwindigkeitsgrenzen aus zwei unabhängigen Quellen, das Fahrzeug automatisch bewertet.
Mehr erfahren